多重签名骗局是诈骗者利用多重签名钱包的技术复杂性实施的加密货币诈骗。骗子通过提供看似存有大量资产的钱包助记词,诱使受害者向该地址转入Gas费试图“盗取”资产,却因多重签名权限限制而无法成功,反损失Gas费。更复杂的骗局会诱骗用户将诈骗者设为多重签名共同控制人,直接盗取用户资产。
更多信息可加入群聊【787405664】,了解更多web3资讯,群内有基础性web3术语科普文档,进一步参与web3世界,还有老玩家解疑答惑。
多重签名:安全功能与潜在风险并存
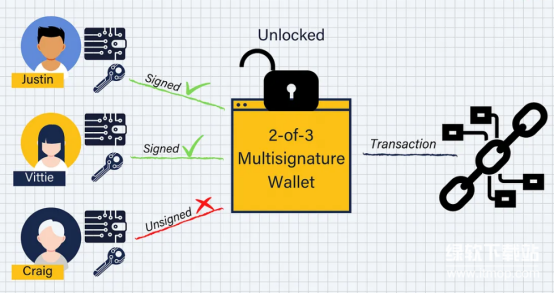
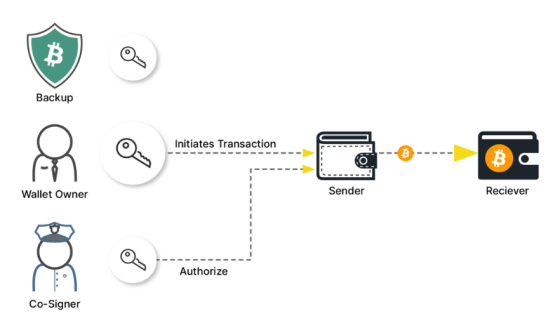
多重签名技术本质上是一种提升安全性的机制,要求交易需要多个私钥授权才能执行。标准的多重签名设置包括“2-of-3”或“3-of-5”等模式,即需要多个密钥中的指定数量密钥共同签名才能完成交易。
这种设计广泛应用于企业钱包、托管服务和共同资产管理场景。
多重签名钱包的安全优势明显:它防止单点故障,避免因单个私钥丢失或被盗而导致资产损失;增加操作透明度,要求多个参与者对交易达成共识;提供灵活的权限管理,满足不同组织的治理需求。
然而,正是这些安全特性被诈骗者逆向利用,设计出具有迷惑性的骗局。
技术复杂性成为普通用户的理解障碍。许多用户并不完全理解多重签名的工作原理,特别是不同密钥的权重分配、权限设置等细节。诈骗者利用这种信息不对称,构建表面合理实则完全控制的多重签名结构。
多重签名在不同区块链上的实现差异也增加了风险。例如,波场网络的多重签名功能允许设置不同权重的权限,而比特币的多重签名主要通过多签地址实现。诈骗者经常选择在功能更复杂的链上部署骗局,以增加识别难度。
骗局解剖:从Gas费陷阱到权限劫持
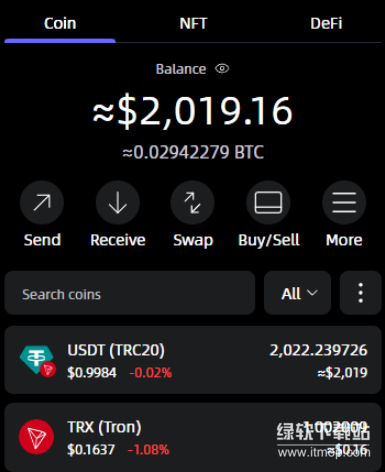
最常见的多重签名骗局是“Gas费陷阱”。诈骗者在社交媒体发布包含助记词的钱包,显示其中有大量资产。当受害者导入钱包后,发现需要支付Gas费才能转移资产,但实际上这是一个多重签名钱包,受害者即使支付Gas费也无法真正控制资产。此类骗局利用人性的贪婪,筛选出容易上当的受害者。
更危险的骗局是“权限劫持”。诈骗者冒充客服、技术支持或合作伙伴,以提供帮助为名,要求用户设置多重签名钱包并将诈骗者添加为共同控制人。
一旦完成设置,诈骗者就获得了资产的部分控制权,可以在用户不知情的情况下转移资产。
“虚假升级”是另一种变体。诈骗者发送伪造的官方通知,声称为了提升安全性,要求用户将原有钱包迁移至新的多重签名合约。用户在不知情中将资产转入完全由诈骗者控制的多重签名地址,导致立即损失。
部分高级骗局结合了智能合约漏洞。诈骗者部署看似正常的多重签名合约,但实际上留有后门,允许他们在特定条件下单方面转移资产。这种技术型骗局即使对经验丰富的用户也具有很大威胁。
技术分析:波场网络上的典型作案手法
波场网络因其多重签名功能灵活而成为骗局重灾区。波场的账户权限系统允许为每个地址设置不同操作权限,包括Owner Permission和Active Permission等,每种权限可分配不同的密钥和权重。
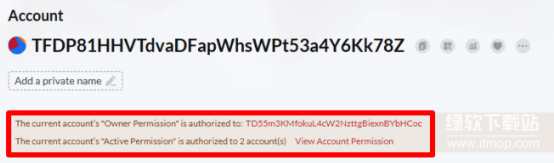
诈骗者通常设置两个关联账户:一个作为诱饵账户,显示大量资产但只有基础权限;另一个作为控制账户,拥有多重签名设置中的最高权限。受害者看到的诱饵账户看似资产丰厚,但实际上完全受控制账户支配。
在技术实现上,诈骗者通过调用波场的接口,设置复杂的多重签名规则。例如,将诱饵账户的权限设置为需要控制账户签名才能进行大额转账,而受害者只能进行小额操作或不重要操作。
区块链浏览器分析显示,多数多重签名骗局账户具有明显特征:诱饵账户历史交易简单,通常只有资产转入记录;控制账户则与多个诱饵账户关联,形成明显的骗局模式;权限设置中,诱饵账户的阈值权重明显不利于实际控制。
防范策略:从技术意识到操作习惯
最基本也是最重要的防范措施是:绝不使用他人提供的助记词或私钥。合法的多重签名设置应该由用户自己生成所有密钥,而不是接受外部提供的密钥材料。这是避免落入大多数多重签名骗局的第一道防线。
设置多重签名钱包时,务必完全理解权限结构。在将任何资产存入新设置的多重签名钱包前,应该先进行小额测试,验证所有密钥持有者确实能够按照预期协同工作,确认没有隐藏的控制权限。
定期审计现有的多重签名设置。使用区块链浏览器检查钱包的权限分配,确认没有未知的密钥被添加为签名者。对于DeFi应用中授权的多重签名合约,要定期检查授权状态,撤销不再使用的权限。
采用硬件钱包作为多重签名的组成部分。即使多重签名设置被部分破坏,硬件钱包的物理确认要求也能提供额外保护层。多因素认证应该成为所有多重签名管理的标配,避免单一因素被攻破导致全面失守。
应急响应:发现问题后的处理流程
一旦怀疑落入多重签名骗局,首要任务是立即停止向相关地址转入任何资产。这包括不再支付所谓的“解冻费”、“Gas费”或“手续费”,这些通常都是骗局的延续。
如果发现自己设置的多重签名钱包被未知账户控制,应立即启动应急流程。联系所有合法的密钥持有者,尝试将资产转移到新的安全地址。如果诈骗者尚未完全控制,及时转移可以挽回损失。
对于复杂的多重签名权限劫持,可能需要专业技术支持。联系钱包提供商的安全团队,报告可疑地址,寻求可能的技术解决方案。同时,在社区和社交媒体上公布骗局细节,防止其他人继续受害。
取证和报告是重要环节。保存所有与骗局相关的交易记录、聊天记录和网络链接,向相关执法机构报案。虽然加密货币诈骗追查困难,但完整的证据链仍有可能帮助执法部门追踪犯罪者。
掌握多重签名骗局的发生逻辑与防范策略,能帮用户有效避险。但区块链技术不断演进,骗局也会花样翻新。用户需持续学习,保持警惕,定期审视自身操作与设置,不轻信、不盲从,如此才能在这个充满机遇与风险的领域守护好自身资产安全。